Webサイト/アプリのセキュリティを点検してもらう
公開した瞬間から、狙われる対象になる。作りかけを人に見せた、身内に URL を送った、その時点で世界に開いている。「運用を始めたら考える」では遅い。だから点検する。
点検は2回やる。人に URL を教える前に、コードを内側から見てもらう。公開したら、URL を渡して外から確かめてもらう。2つは見えるものが違うので、片方だけでは穴が残る。難しいことはしない。どちらも Claude に頼むだけで、初心者のアプリで開きやすい穴はだいたい見つかる。
1. 点検の進め方
Section titled “1. 点検の進め方”進め方で守ることは2つ。内側と外側の2回やること、どちらも新しいセッションで頼むこと。
1-1. 点検は2回やる
Section titled “1-1. 点検は2回やる”内側の点検と外側の点検は、渡すものも、得意なことも違う。
| 内側の点検 | 外側の点検 | |
|---|---|---|
| いつ | 人に URL を教える前 | 公開したあと |
| 渡すもの | コード(作業フォルダ) | URL だけ |
| やること | コードを読む | 実際にリクエストを送る |
| 見つけやすい穴 | コードに書いた穴。だれでも他人のデータを書き換えられる作り、など | 実際に開いている穴。設定やホスティングの挙動で生まれたものも含む |
| 届かないところ | コードの外で決まる挙動 | 外から試しても出てこない穴 |
内側の点検は、コードを読んで「ここが危ない」と当たりをつけるのが得意。ただ、読むだけなので、実際に開いているかどうかまでは確かめられない。外側の点検はその逆で、公開されている URL に実際に試すので白黒がつく。その代わり、外から試して出てこない穴には届かない。
実際に見つかった2つの穴(鍵をかけたはずのページ、ランキングのあるゲーム)を、内側と外側の両方で点検した結果を5章に載せている。
1-2. どちらの点検も、新しいセッションで頼む
Section titled “1-2. どちらの点検も、新しいセッションで頼む”点検は内側も外側も、そのアプリを作ったのとは別の、まっさらなセッションで頼む。
作ったセッションは「自分はこう組んだ」という前提を持っている。だから疑って確かめる動機が弱く、「ここは認証で守ったはずだ」と自分の記憶を確かめずに書きがちになる。
新しいセッションは、その前提を持たない。 内側の点検なら、書かれているコードだけを読んで判断する。外側の点検なら、手元にあるのは公開されている URL だけなので、攻撃する人と同じ立場から素直に試して確かめる。外側の点検のプロンプト(→ 3章)が URL から始まっていて、コードの中身を渡さないのはそのためになる。作った本人には見えなかった穴が、ここで出てくる。
同じ理由で、一度点検した会話で頼み直すのも避ける。実際、穴を直したあとに同じ会話でもう一度点検を頼んだら、「まだ空いています」と古い報告がそのまま返ってきた。前に調べた結果を覚えていて、試し直さずに答えたからになる。別の新しい会話で頼み直したら、今度はちゃんと試して「塞がっています」と返ってきた。点検は、そのつど新しい会話で頼む。外側の点検のプロンプトに「前回の結果は使わず、いま実際にリクエストを送って確かめて」と入れてあるのは、この念押し。
2. 人に URL を教える前に、コード全体を見てもらう
Section titled “2. 人に URL を教える前に、コード全体を見てもらう”アプリの作業フォルダで新しいセッションを開いて、これを頼む。
このリポジトリ全体をセキュリティの観点でチェックして。これだけでよい。作ったときのセッションではなく、新しいセッションで頼む。理由は 1-2 に書いた。
Git で管理していないフォルダでも、この頼み方のまま通じる。試したときは、作業フォルダの中身のことだと受け取って、そのまま中のファイルを読んだ。Codex を使っているなら、同じ頼み方で通じる。
Claude Code には公式の /security-review というコマンドもあるが、ここでは使わない。理由は 6-4 に書いた。
2-1. いつやるか
Section titled “2-1. いつやるか”人に URL を教える前にやる。 告知する前、身内に送る前、大きく作り変えたあと。push のたびでなくてよい。
「公開する前」と書かないのは、自覚のないまま公開されていることが多いから。GitHub と Cloudflare の Git連携をつないでいると、git push した時点で本番に出る。「コミットして push して」「サイトに反映して」と頼んだだけでも同じ。作りかけを直しては上げ、を繰り返しているあいだ、一度も「公開して」と言っていないのに、ずっと公開されている。
2-2. どういう結果が返ってくるか
Section titled “2-2. どういう結果が返ってくるか”内側の点検の報告は、外側の点検より項目が多くなる。コードを全部読むので、見つけたものを重要度つきで並べてくる。たとえばこういう形になる。
高:- ランキングの応答に全員の ID が入っている。ID だけで本人と認めているので、  他人になりすませる → 応答から ID を外し、本人確認には公開しない別の秘密を使う
要確認(コードからは判定できない):- 鍵がかかる範囲が URL の解釈に依存している。デプロイ後に、書き方を変えた URL で  合言葉を聞かれるか確かめる
低:- 合言葉の総当たり対策がない- 開発用のパッケージに既知の脆弱性がある
問題なし:- データベースへの問い合わせは、すべて安全な書き方になっている- 合言葉や API キーは、コードにも Git の履歴にも入っていない
これは実際の報告2本から、形が分かるように抜き出して並べたもの。読むときは3つに分ける。
- 高・重大:直す。どれから直すかは 4-3 で決める
- 要確認:コードを読んだだけでは白黒がつかなかったもの。3章の外側の点検で確かめる
- 低・情報:余裕があれば直す。全部やろうとすると、手が止まりやすい
「問題なし」の欄も読んでおく。何を確かめたうえで「問題なし」と言っているのかが分かる。
報告の最後に「修正しましょうか?」と聞かれることが多い。直すかどうかは、報告を読み終えてから決める。誤検知が混ざっていることがあるため(→ 4-2)。
3. 公開したら、URL を渡して外から確かめる
Section titled “3. 公開したら、URL を渡して外から確かめる”新しいセッションを開いて、これを貼る。https://... のところは自分のサイトの URL にする。
このURLのセキュリティをチェックして: https://...
まず、このサイトが何でできているかを調べて(ホスティング・フロント・データの置き場所・外部APIの呼び出し先)。
そのうえで、前回の結果は使わず、いま実際にリクエストを送って確かめて。推測では答えないで。特にこの4つ:- 認証なしでデータベースが読めるか / 書けるか- 認証なしで叩けるAPIがあるか(とくにAIを呼ぶもの)- ログインなしで管理画面に入れるか- 課金が発生するものが無防備に置かれていないか
報告は「実際に確認した」と「コードから推測した」を分けて書いて。
このプロンプトは、短いけれど1行ずつ意味がある。削ってよい行と、削ると点検が骨抜きになる行がある。なぜこの形なのかは 6-1 から 6-3 に、行ごとに書いた。自分で作り変えるときの手がかりにしてほしい。「前回の結果は使わず」の行は、内側の点検にも共通する話なので 1-2 に書いた。
3-1. いつやるか
Section titled “3-1. いつやるか”内側の点検で見つけた穴を直して反映したら、人に URL を教える前にやる。 GitHub と Cloudflare の Git連携をつないでいれば、反映した時点でもう公開されているので、その URL を渡せばそのまま点検できる。
そのあとも、大きく作り変えて反映したら、もう一度やる。内側の点検と組にして、内側で直す、反映する、外側で確かめる、の順に回す。
3-2. どういう結果が返ってくるか
Section titled “3-2. どういう結果が返ってくるか”外側の点検の報告は、たいてい拍子抜けするくらい静かに返ってくる。問題がなければ、4項目が並んで「該当なし」がずらりと続く。
- 認証なしでデータベースが読めるか / 書けるか → 該当なし(データベースを持たない静的サイト)- 認証なしで叩けるAPIがあるか → 該当なし- ログインなしで管理画面に入れるか → 該当なし(管理画面が存在しない)- 課金が発生するものが無防備に置かれているか → 該当なしこの「該当なし」ばかりの報告が、いちばん良い状態。何も起きていないのではなく、狙える口がそもそも無い、という意味になる。拍子抜けして「ちゃんと点検できていないのでは」と不安になる必要はない。
穴があるときは、この静かな並びの中に、確かめた事実として一行が立つ。
- ログインなしで管理画面に入れるか → 実際に確認:合言葉を要求するはずのページに、 URLの書き方を少し変えるだけで合言葉なしで入れた。中身が返ってきた「実際に確認」と付いた一行は、推測ではなく試した結果。ここが出たら直す。
4. 点検の結果を読んで、直す
Section titled “4. 点検の結果を読んで、直す”報告を受け取ったら、見つかった穴がどういうものかを知り、誤検知をふるい落としてから、順番を決めて直す。
4-1. 見つかるのは「作らなかった」穴
Section titled “4-1. 見つかるのは「作らなかった」穴”Claude に頼んで作ったものの事故には、2つの型がある。
| 事故の型 | 例 |
|---|---|
| 頼まれたものを、危なく作る | APIキーをHTMLに書く、パスワードを平文で保存する |
| 頼まれなかったものを、作らない | 認証を付けない、管理画面を守らない、APIを素通しにする |
いまの Claude は、上の型はとくに指示しなくてもまず避ける。残るのは下の型。 頼まれたものは安全に作っても、頼まれていない部品(認証など)を自分から足しにはいかない。認証は、何を守りたいのかが分からないと、要るかどうかも、どの方式かも決まらないからだ。
そして付け忘れは、公開した瞬間から実害になる。作った本人には「作っていないもの」は見えないので、この記事の2つの点検で探す。
4-2. よくある誤検知を知っておく
Section titled “4-2. よくある誤検知を知っておく”内側でも外側でも、報告には定番の誤検知が混ざる。2つ覚えておく。
1つめは「Firebase の API キーがソースコードに露出しています。危険です」という指摘。ほとんどの場合まちがい。あれは公開されることを前提にした値で、隠しても何も変わらない。正しい対処は、キーを隠すことではなくデータベース側のルールで閉じること。ここを鵜呑みにすると、キーを隠して「直した」つもりになり、本当の穴は開いたままになる。
2つめは「フロントの JavaScript が誰でも読めます。作りの中身が見えています」という指摘。これもたいていまちがい。ブラウザで動く JavaScript は、配った時点で誰でも読めるのが普通で、隠す手立てもない。だから、フロントに読まれて困るものを置かないのが正解になる。合言葉や API キーのような秘密はサーバ側に置く。フロントのコードが読めること自体は、穴ではない。
どちらの誤検知も、そのまま作業指示として受け取らず、中身を一度確かめる。
4-3. どの順で直すか
Section titled “4-3. どの順で直すか”穴が複数出ると、どれから手をつけるか迷って動けなくなる。順番を決めておく。お金、復旧、信用の順で見る。
- お金: 勝手に使われて課金が発生するか。伸び続けるので最優先。
- 復旧: 壊されたとき、どこから戻せるか。戻せないなら、そこがいちばん痛い。
- 信用: 漏れたとき、誰に謝ることになるか。預かっているのが自分ではなく相手の情報なら、重くなる。
そのうえで、各項目を「今日できる止血」と「あとで直す本命」に分ける。混ぜると、本命の大きさに怯んで何も動けなくなる。たとえば AI を呼ぶ API が無防備なら、今日できる止血は使う金額の上限を決めておくこと(アプリが呼んでいる API の提供元のコンソールで、月額の上限を設定する。Claude の API を使っているなら Claude Console で、前払いにして自動リロードを切るのが一番手軽。ここは自分の Claude 契約の課金とは別枠なので、間違えないように)、あとで直す本命は認証を足すこと。本命に数日かかっても、上限さえあれば被害額は頭打ちになる。
5. やってみた
Section titled “5. やってみた”点検が本当に穴を拾うのか。実際に試した。
5-1. 外側から点検した
Section titled “5-1. 外側から点検した”自分が関係する新旧のサイトを10個ほど、外側から点検してみた。多くは「該当なし」ばかりで返ってきて、穴が出たのは2つ。
このサイトの記事で紹介した作例を点検したら、鍵をかけたはずのページが素通りだった。 Basic 認証をかけたページに、URL の書き方をほんの少し変えただけでアクセスできた。合言葉を聞かれないまま中身が返ってくる。作ったときには気づいていなかった穴で、点検して初めて見つかった。修正済み。
共有ランキングのあるゲームのアプリでは、もっと深い穴が出た。 ランキングに、利用者を見分けるための ID が全員分そのまま表示されていた。ところがそのアプリは、書き換えのときに「その ID を知っているか」だけで本人と認めていた。つまり、ランキングに ID を出した瞬間に、全員の鍵を配ってしまっていた。ランキングから拾った ID を使えば、他人になりすまして記録を書き換えられる状態だった。作った本人は、ランキングを「見せるだけの画面」だと思っていて、そこに鍵が載っているとは考えていなかった。
どちらも、作った本人には見えていなかった。
5-2. 同じ穴を内側から点検した
Section titled “5-2. 同じ穴を内側から点検した”同じ2つの穴を、内側の点検でも試した。穴を塞ぐ前のコードを取り出して、2章のとおり「このリポジトリ全体をセキュリティの観点でチェックして」と頼んだ。
ランキングのゲームの穴は、内側の点検ではっきり見つかった。 「ID を知っているかだけで本人と認める」作りはコードに書いてあるので、読めば分かる。Codex に同じことを頼んでも、手元でコードを動かして、なりすましが成立するところまで確かめてきた。
鍵をかけたページの穴は、内側の点検では確定しなかった。 Claude は「URL の書き方によっては、鍵を通らずに中身が返るかもしれない。手元では確かめられないので、公開したあとに実際にアクセスして確かめて」と返した。Codex と、公式のレビュー機能(/security-review と claude-security)は、この穴を見逃した。/security-review に至っては、試してもいないのに「ドキュメント上は守られている」と書いていた。原因がコードではなく、ホスティングの側が URL をどう扱うかにあったため。外から試して、初めて「実際に入れた」と確定した。
内側の点検が拾うのはコードに書いた穴、外側の点検が拾うのは実際に開いている穴。2回やるのはこのため。
人に URL を教える前に内側から、公開したら外側から。2つのプロンプトで確かめるようにしよう!
6. 補足:プロンプトと道具の細かい話
Section titled “6. 補足:プロンプトと道具の細かい話”6-1 から 6-3 は、外側の点検(3章)のプロンプトの各行の意味。6-4 は、内側の点検(2章)で公式のレビュー機能を主役にしない理由。6-5 は、Cloudflare のダッシュボードで見られる設定の点検。プロンプトを作り変えるときや、道具を選ぶときに読む。
6-1. なぜ「実際にリクエストを送って」と書くのか
Section titled “6-1. なぜ「実際にリクエストを送って」と書くのか”これを書かないと、Claude はコードや画面を眺めただけで「たぶん認証がかかっていません」「おそらく大丈夫です」と答えてしまう。
穴が開いていることは、実際に試せば確定する。合言葉を要求するはずのページに合言葉なしでアクセスして、中身が返ってくれば開いている。推測の入る余地がない。返ってこなければ、その URL では閉じている。ただし 5-2 の鍵の穴のように、同じページでも URL の書き方を変えると中身が返ることがある。1回拒否されただけで「守られている」とは言い切れない。
だから「実際にリクエストを送って確かめて」と明示して、眺めるのではなく、実際にリクエストを送らせる。報告が「実際に試したら中身が見えました」に変わって、はじめて直す気になる。外側の点検にしかできないのは、この部分。
6-2. なぜ「確認した」と「推測した」を分けさせるのか
Section titled “6-2. なぜ「確認した」と「推測した」を分けさせるのか”Claude は、確かめていないことも自信ありげに書ける。「この API は認証で守られているはずです」と、試してもいないのに断定できてしまう。これをそのまま信じると、開いている穴を「閉じている」と読み違える。
分けて書かせると、確かめていないものを断定できなくなる。 「実際に確認した」の欄に書くには本当に試した事実が要るので、そこに書けないものは自然と「コードから推測した」へ回る。
読む側は、この2つを別のものとして扱う。「確認した」の欄だけを事実として受け取り、「推測」は当たりをつける材料に使う。
6-3. なぜこの4項目なのか
Section titled “6-3. なぜこの4項目なのか”初心者が公開するアプリで開きやすい穴は、だいたい決まっている。あれもこれもと網羅するのではなく、実害の大きい4つに絞って聞く。
- 認証なしでデータベースが読めるか、書けるか。 利用者の情報が丸ごと外から取れたり、勝手に書き換えられたりする。いちばん被害が大きい。
- 認証なしで呼び出せる API があるか。 とくに AI を呼ぶ API が無防備だと、他人にただ乗りされて使った分の料金だけがこちらに来る。
- ログインなしで管理画面に入れるか。 自分だけが開けるつもりの画面に、URL を知っていれば誰でも入れてしまうことがある。
- 課金が発生するものが無防備に置かれていないか。 上の API と重なるが、放っておくと青天井で請求が伸びる種類の穴を、金額の面から念押しする。
この4つに「該当なし」と言えるなら、初心者のアプリとしては大きな穴は開いていない。4つとも、4-1 の「作らなかった」穴を見つけるためのもの。
6-4. 公式の /security-review を主役にしない理由
Section titled “6-4. 公式の /security-review を主役にしない理由”Claude Code には /security-review という公式のコマンドもある。ただしこれが見るのは、GitHub などのリモートの既定ブランチにまだ入っていない変更(差分)だけ。main に直接 push する使い方だと、push したあとは見るものが残らない。リモートにつないでいないリポジトリでは、比べる相手がないので点検にならない。
作ったもの全体を見てほしいなら、普通に頼むほうが確実。
もっと深く見たい人には、Anthropic 公式の claude-security プラグインもある。複数のエージェントで分担してリポジトリ全体を調べ、見つけた穴を別のエージェントが検証してから報告する。有料プランが必要で、手順は公式ドキュメントにある。
6-5. Cloudflare のダッシュボードで設定の点検結果を見てみる
Section titled “6-5. Cloudflare のダッシュボードで設定の点検結果を見てみる”Cloudflare には、アカウントやドメインの設定を点検する Security Insights という画面がある。ダッシュボードの Application security → Security insights で開ける。公式ドキュメントによると、無料プランでも7日ごとに自動でスキャンされるので、開いてみると指摘がたまっていることがある。
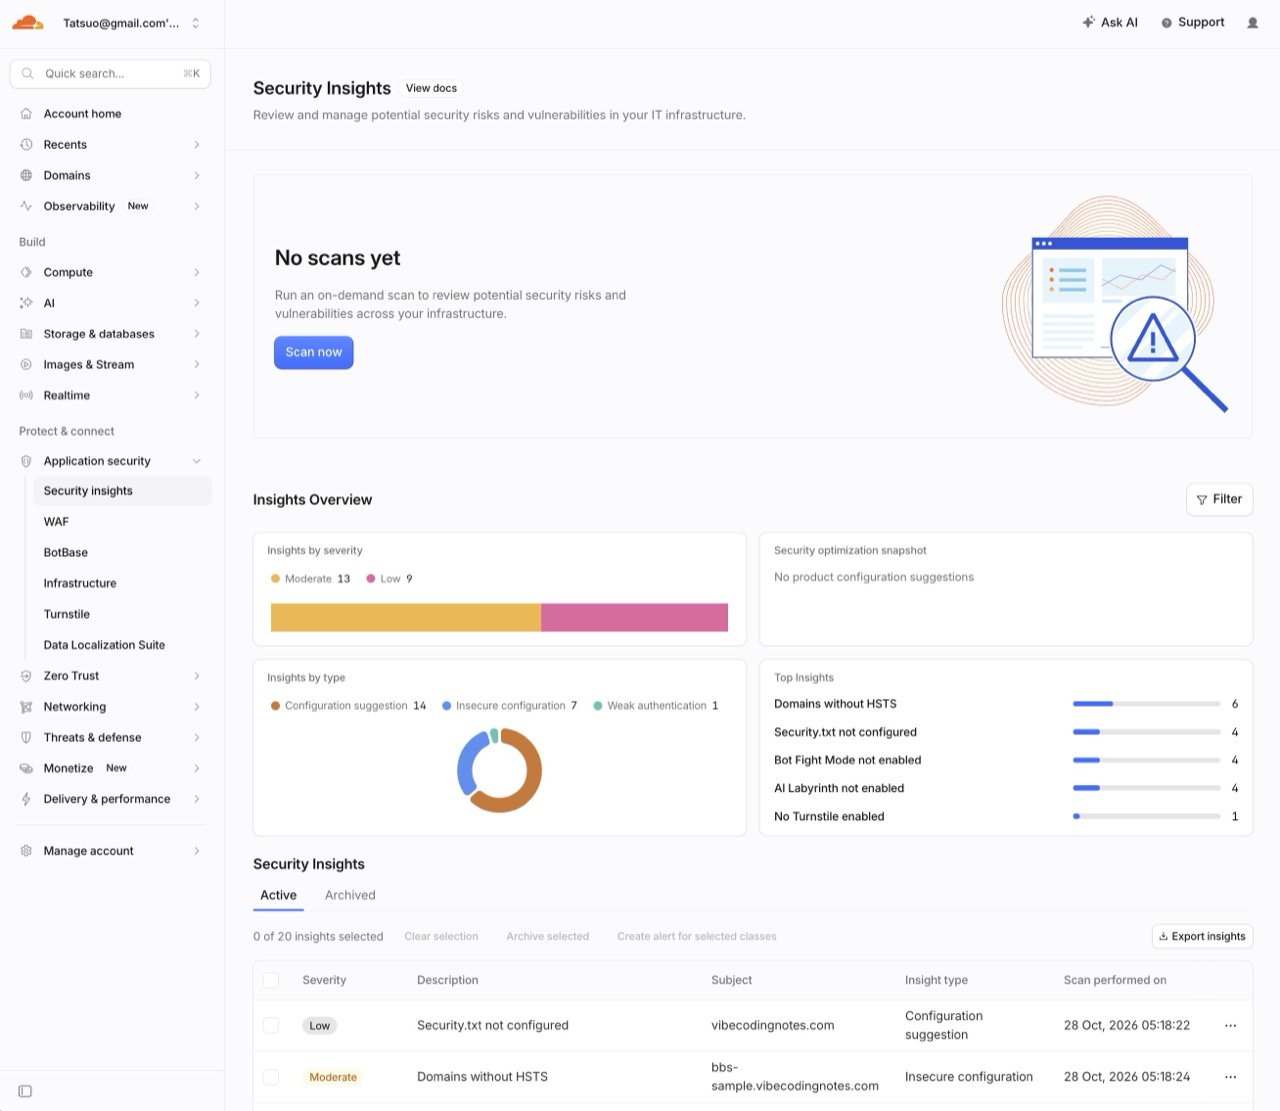
Security Insights の画面。独自ドメインの HTTPS の設定などについて、指摘が並ぶ
見ているのは Cloudflare 側の設定で、アプリの中身ではない。独自ドメインの HTTPS の設定や、ボット対策を入れているかどうか、といった指摘が並ぶ。この記事の2つの点検とは見るものが違うので、ときどき開いて眺めてみよう。
Cloudflare のアカウントに2段階認証を設定していないと、それも指摘される。アカウントを乗っ取られると全部のサイトを書き換えられてしまうので、ログインの守りは固めておきたい。Google などのアカウントでログインしているなら、守りになるのはそちらの2段階認証なので、まずそちらが有効になっているかを確かめる。Cloudflare 側でも設定できるが、先に Cloudflare のパスワードを作るところから始まるので手間がかかる。設定するなら、画面に出る QR コードは Authy などの認証アプリで読み取るのが手早い。iPhone の「パスワード」アプリでも読めるが、確認コードを付ける項目を選んだり、新しく作って入力したりする操作が挟まり、だいぶ面倒になる。
2026-08-21 (last updated: 2026-10-29)  タツヲ (yto)